Seguridad en WordPress: cómo proteger tu web de hackeos
Una distribuidora de Lima se enteró de que su web estaba hackeada porque la llamó un cliente: al buscarlos en Google salía un aviso rojo de «sitio peligroso». Nadie los había atacado a propósito. Un robot encontró un plugin sin actualizar desde hacía más de un año, entró y usó el servidor para inyectar páginas de spam. Recuperar la web tomó tres días; la confianza de Google, varias semanas.
«WordPress es inseguro» es uno de los mitos más repetidos y más falsos. WordPress es seguro; lo que falla son las webs descuidadas o mal configuradas. Aquí te explicamos por dónde entran los ataques, las siete medidas que sí funcionan y qué hacer si ya te pasó.
Es parte de nuestra guía por qué hacer tu web en WordPress.
Por qué se hackean las webs (y no es por WordPress)
Casi todas las webs comprometidas tienen algo en común: estaban desactualizadas o mal mantenidas. Y hay un segundo punto que cambia cómo pensar el problema: nadie eligió tu negocio. Los ataques a webs pequeñas casi nunca son dirigidos: son robots que recorren internet buscando versiones vulnerables conocidas. No saben si eres una clínica en Arequipa o una ferretería en Trujillo, solo comprueban si la puerta está abierta.
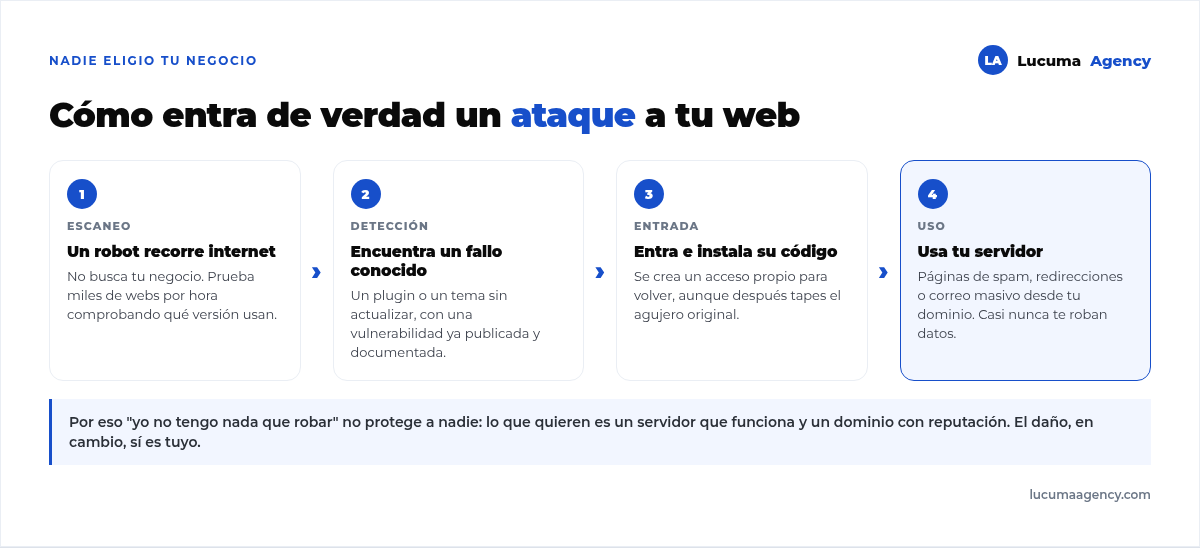
Y suele sorprender que en la mayoría de casos no buscan robarte nada: buscan tu servidor. Una web hackeada sirve para inyectar páginas de spam, redirigir a tus visitantes a otro sitio o enviar correo masivo desde tu dominio. Por eso el «yo no tengo nada que robar» no protege a nadie: el valor está en que tu web funciona y tu dominio tiene reputación.
El daño, en cambio, sí es tuyo. Google marca el sitio como peligroso y lo saca de los resultados, tu dominio entra en listas negras de correo y el trabajo de posicionamiento de meses se cae de golpe.
Las siete medidas que de verdad protegen
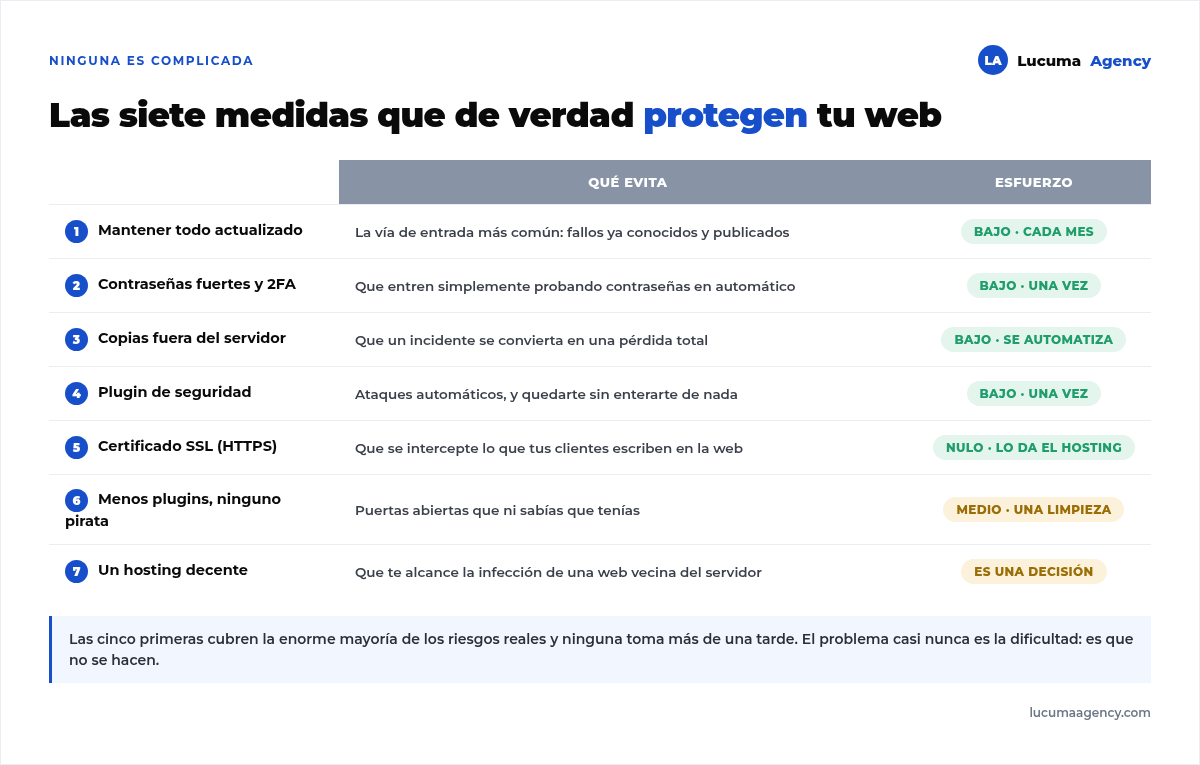
1. Mantén todo actualizado
Es la más importante y la que más se descuida. WordPress, el tema y los plugins reciben actualizaciones que corrigen fallos ya publicados, y ese es el punto: cuando una vulnerabilidad se hace pública, los robots empiezan a buscarla en días. Una web al día cierra la mayoría de puertas antes de que nadie las toque. Dos reglas: copia antes de actualizar y revisar la web después. Dónde guardar esa copia y cómo comprobar que sirve está en backups de WordPress.
2. Contraseñas fuertes y usuarios ordenados
Muchos accesos indebidos entran probando contraseñas en automático, una tras otra:
Contraseñas largas y únicas. Una frase larga es más segura y más fácil de recordar que ocho caracteres raros.
Nada de usuario «admin». Es el primer nombre que prueban.
Verificación en dos pasos (2FA). Lo que más sube la protección por el esfuerzo que cuesta.
Cada persona con los permisos que necesita, y da de baja a quien ya no trabaja contigo: las cuentas olvidadas de antiguos proveedores son una puerta abierta muy común.
3. Haz copias de seguridad
Un buen backup es tu red de seguridad: restauras en minutos en lugar de reconstruir desde cero. Tres condiciones: que sea automática, porque la que depende de que alguien se acuerde no existe; que se guarde fuera del servidor, porque si este se infecta se lleva las copias con él; y que la pruebes alguna vez, porque una copia que nunca se restauró no sabes si funciona.
El problema del respaldo no es configurarlo, es acordarse de comprobar que se puede restaurar. Si no quieres estar pendiente, se delega: es lo que cubre un plan de mantenimiento web.
4. Usa un plugin de seguridad
Añade un cortafuegos, bloquea intentos repetidos de acceso y te avisa de cambios extraños. Trabaja las 24 horas y, sobre todo, te entera de lo que pasa. Eso sí, no reemplaza lo básico: sobre una web desactualizada y con contraseñas débiles es una alarma en una casa con la puerta abierta.
5. Certificado SSL (HTTPS)
El candado del navegador cifra la información entre tu web y quien la visita. Es imprescindible por seguridad real en formularios, por confianza del cliente y por posicionamiento, como vemos en nuestra guía de SEO técnico. La mayoría de hostings lo incluye sin costo.
6. Elige y limpia tus plugins
Cada plugin es una puerta potencial, así que menos es más: solo los que necesitas y bien mantenidos. Cuáles instalamos siempre y cuáles nunca, con el motivo, está en plugins de WordPress: los 8 que instalamos siempre y los 5 que nunca.
Y algo que casi nadie hace: elimina los que no usas, no los dejes desactivados. Un plugin desactivado sigue instalado y sigue siendo vulnerable. Punto aparte para los piratas: muchos traen código malicioso de fábrica, y lo que ahorras en licencia lo pagas con la web. Y cuando ningún plugin hace lo que necesitas, la salida no es el pirata sino uno propio: lo explicamos en cuándo vale la pena un plugin a medida.
7. Un buen hosting también protege
Un alojamiento de calidad aísla tu web de las demás, mantiene el software al día e incluye cortafuegos y copias automáticas. En el compartido más barato, la infección de una web vecina puede alcanzarte sin que hayas hecho nada mal. Qué tipo de servidor conviene según tu web lo explicamos en hosting para WordPress en Perú.
Un apunte: todo esto aplica a WordPress.org, la versión autoalojada, donde la seguridad es cosa tuya. En WordPress.com la gestiona la plataforma, a cambio de mucho menos control, como vemos en WordPress.com vs WordPress.org vs web en código.
Señales de que tu web puede estar comprometida
Cuanto antes las reconozcas, menos daño.
Tu web redirige a otro sitio, sobre todo desde el celular o llegando desde Google.
Aparecen páginas que nadie creó, muchas veces en otro idioma.
Google muestra un aviso de sitio peligroso, o hay administradores que no reconoces.
Tus correos empiezan a rebotar o caer en spam: tu dominio está en una lista negra.
Qué hacer si tu web fue hackeada
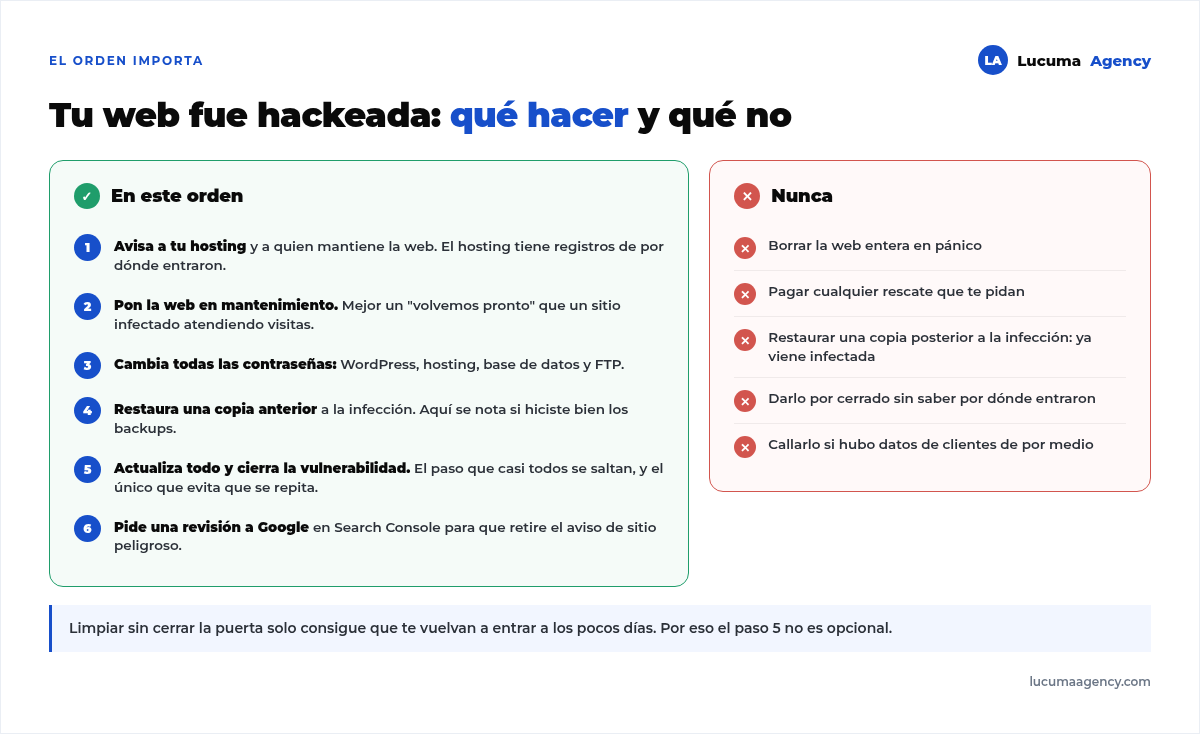
El orden importa: limpiar sin cerrar la puerta solo consigue que te vuelvan a entrar a los pocos días.
1. Avisa a tu hosting y a quien mantiene la web. El hosting tiene registros que ayudan a saber por dónde entraron.
2. Pon la web en mantenimiento, mejor un «volvemos pronto» que un sitio infectado atendiendo visitas.
3. Cambia todas las contraseñas: WordPress, hosting, base de datos y FTP.
4. Restaura una copia anterior a la infección. Aquí se nota si hiciste bien los backups.
5. Actualiza todo y cierra la vulnerabilidad. Es el paso que casi todos se saltan y el único que evita que se repita.
6. Pide una revisión a Google desde Search Console para que retire el aviso.
Y cinco cosas que no debes hacer: borrar la web en pánico, pagar un rescate, restaurar una copia posterior a la infección, darlo por cerrado sin saber por dónde entraron, o callarlo si hubo datos de clientes de por medio.
La clave: mantenimiento constante
La seguridad no se hace una vez: es un proceso continuo de actualizaciones, copias y monitoreo. Una web protegida hoy pero abandonada seis meses vuelve a estar expuesta, porque las vulnerabilidades nuevas aparecen todo el tiempo. Por eso va de la mano con el mantenimiento de WordPress: ahí es donde deja de ser una reacción y se vuelve un hábito.
Preguntas frecuentes sobre seguridad en WordPress
¿WordPress es realmente inseguro?
No. Es el más atacado porque es el más usado, y eso no es lo mismo que ser vulnerable. La enorme mayoría de webs hackeadas estaban desactualizadas, con plugins piratas o contraseñas débiles.
¿Cada cuánto debo actualizar WordPress y los plugins?
Revisa una vez al mes y aplica de inmediato las de seguridad, siempre con una copia previa.
¿Cada cuánto debo hacer copias de seguridad?
Semanal para una web informativa, diaria para una tienda con pedidos todos los días. Y siempre fuera del mismo servidor.
Mi negocio es pequeño, ¿por qué me atacarían a mí?
No te atacan a ti: los robots buscan webs vulnerables, no negocios concretos, y quieren tu servidor y tu dominio. Ser pequeño no te hace invisible.
¿Qué hago si mi web ya fue hackeada?
No la borres. Cambia todas las contraseñas, restaura la última copia limpia, actualiza todo y recién ahí revisa qué falló. Si hubo robo de datos de clientes, hay que avisarles. Si gestionas webs de terceros y no das abasto con esto, un freelance WordPress marca blanca puede llevar la seguridad y el mantenimiento bajo tu marca.
Conclusión
WordPress es seguro cuando se cuida. Actualizaciones al día, contraseñas fuertes, copias externas, un plugin de seguridad y un buen hosting cubren la enorme mayoría de los riesgos reales, y ninguna de las cinco es complicada. De paso, ese mismo hosting es lo que más pesa en la velocidad de tu web.
Caro es lo otro: recuperar una web infectada, limpiar tu reputación en Google y explicarle a tus clientes por qué su navegador dice que tu sitio es peligroso. La seguridad no es un gasto: es lo que evita ese día.
En Lucuma Agency construimos y mantenemos webs WordPress seguras dentro de nuestro servicio de desarrollo web. ¿Quieres tu web protegida? Agenda tu consultoría gratis.
Otros blogs que pueden interesartes
En casi todas las inmobiliarias con las que trabajamos, el lead hace el mismo viaje absurdo: entra por el formulario...
Cambiar de servidor da miedo por una razón sensata: se hace poco, y cuando sale mal, sale mal en público....
La pregunta llega siempre igual: «¿qué pasarela me recomiendas?». Y la respuesta útil no empieza por un nombre, porque las...
Hay un momento, en bastantes proyectos, en que la búsqueda del plugin correcto se convierte en el problema. Probaste tres,...
Casi todos los libros de reclamaciones virtuales que auditamos cumplen por fuera y no cumplen por dentro. Tienen el aviso,...
El aviso llegó así: «el libro de reclamaciones da error». La web de Proba Inmobiliaria, una página obligatoria por ley,...
Las listas de «los 50 mejores plugins» no sirven para decidir. Sirven para instalar cincuenta plugins. Esta es la nuestra,...
Casi todos los negocios a los que preguntamos tienen backups. Casi ninguno ha restaurado uno. Esas dos frases juntas son...
Casi todas las conversaciones sobre hosting empiezan por el precio y terminan en el lugar equivocado. La pregunta útil es...
Cuando un negocio quiere vender fuera de su país, la conversación casi siempre empieza mal: por la traducción. Y la...
Los datos estructurados son el trozo de código que le explica a Google, en un idioma que no admite interpretación,...
La pregunta llega en casi todas las reuniones: «si uso inteligencia artificial para escribir, ¿Google me penaliza?». La respuesta corta...